
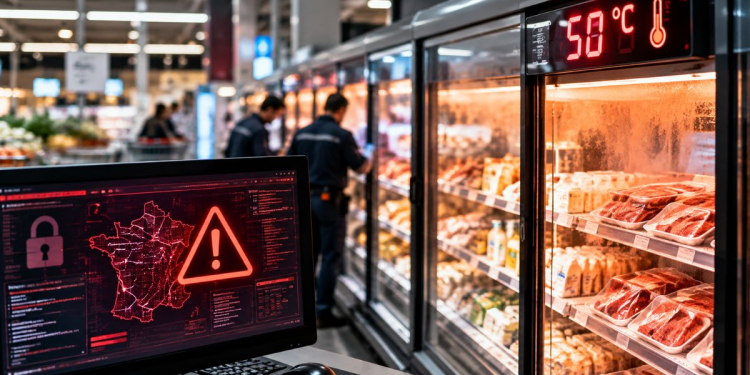
Dans la nuit du dimanche 11 au lundi 12 octobre 2026, plusieurs centaines de supermarchés français ont été confrontés à une cyberattaque visant leurs équipements frigorifiques. Les assaillants auraient pris le contrôle à distance de systèmes de régulation du fabricant danois Danfoss afin de déclencher un dégivrage permanent, provoquant une élévation anormale des températures dans les installations de conservation alimentaire.
Les premières estimations font état de pertes atteignant plusieurs millions d’euros. Les magasins concernés ont dû retirer de la vente et détruire d’importantes quantités de marchandises devenues impropres à la consommation. Des départs de feu auraient également été signalés dans certains établissements.
Les réseaux Intermarché et Netto, appartenant au groupement Les Mousquetaires, figureraient parmi les plus touchés, avec environ 300 magasins affectés. Coopérative U recenserait moins d’une centaine de points de vente concernés. Des incidents auraient également été constatés chez E.Leclerc, Carrefour et Monoprix, ainsi que dans certains commerces indépendants utilisant des équipements similaires.
L’attaque aurait exploité une fonction normalement destinée à assurer le dégivrage périodique des installations. En maintenant ce mécanisme activé et en portant les consignes de température jusqu’à 50 °C, les pirates auraient transformé les équipements frigorifiques en sources de chaleur pendant plusieurs heures.
À l’ouverture des magasins, les collaborateurs ont découvert des rayons réfrigérés dont les températures dépassaient largement les seuils réglementaires de conservation. Dans certains établissements, les thermomètres affichaient encore plus de 25 °C plusieurs heures après les premiers incidents.
Les conséquences financières sont importantes. À Haguenau, dans le Bas-Rhin, un Intermarché et un Super U auraient perdu environ 270 000 euros de marchandises. À Wasselonne, un magasin E.Leclerc aurait été contraint de détruire des produits représentant près de 220 000 euros.
Dominique Schelcher, président de Coopérative U, a confirmé publiquement l’existence d’une attaque touchant les installations de production de froid de plusieurs magasins de son réseau. Il a dénoncé un acte d’une « extrême gravité », visant des équipements indispensables à la conservation des denrées alimentaires.
Les équipes techniques des enseignes, accompagnées de prestataires spécialisés dans les installations frigorifiques, ont engagé des opérations de remise en service. Les interventions nécessitent notamment de sécuriser les contrôleurs, de vérifier les paramètres de fonctionnement et de s’assurer du rétablissement des conditions normales de conservation.
Le parquet de Paris aurait ouvert une enquête confiée à l’Office anticybercriminalité afin d’identifier les auteurs et de déterminer l’étendue des dommages. L’Agence nationale de la sécurité des systèmes d’information aurait également été mobilisée pour analyser les vulnérabilités exploitées.
Selon les premiers éléments communiqués, plusieurs équipements concernés appartiendraient à des générations anciennes de contrôleurs Danfoss, notamment certaines références AK-SM800, AK-SC355 et AK-SM800A. Des failles de sécurité affectant ces systèmes avaient déjà été documentées.
Cet incident illustre les conséquences matérielles que peut entraîner une intrusion informatique dans les systèmes industriels connectés. Contrairement aux attaques visant principalement les données ou les transactions, celle-ci aurait directement compromis des équipements physiques indispensables au fonctionnement des magasins.
Au-delà des pertes de marchandises, les enseignes doivent désormais gérer la remise en état des installations, la reconstitution des stocks et la continuité de leur activité commerciale. L’enquête devra établir les circonstances exactes de l’attaque, son périmètre réel et les éventuelles responsabilités liées à la sécurisation des équipements.