
Les données RH intéressent les cybercriminels parce qu’elles combinent identité, situation professionnelle et informations financières. Une fiche de paie peut confirmer une adresse, un employeur, un revenu et parfois des coordonnées administratives. Associée à une copie de pièce d’identité ou à un relevé bancaire, elle facilite l’usurpation d’identité, la fraude au changement de RIB, l’hameçonnage ciblé ou la préparation d’une attaque contre l’entreprise.
La menace ne se limite pas au piratage spectaculaire d’un serveur. Elle peut prendre la forme d’un compte administrateur compromis, d’un export Excel conservé sur un poste personnel, d’un document envoyé au mauvais destinataire, d’un ancien prestataire dont l’accès n’a pas été supprimé ou d’un collaborateur abusant de droits trop larges. La première mesure de sécurité consiste donc à connaître les données détenues, leurs usages et leurs parcours.
Cartographier les données avant de choisir les outils de sécurité
Une DRH ne peut pas protéger ce qu’elle ne sait pas localiser. La cartographie doit recenser les catégories de données, les finalités, les applications, les utilisateurs, les destinataires, les lieux d’hébergement, les sauvegardes, les interfaces et les durées de conservation. Elle doit couvrir l’ensemble du cycle de vie, depuis la candidature jusqu’au départ du collaborateur, puis la période d’archivage.
Cette démarche révèle souvent des copies oubliées. Les informations peuvent être présentes dans le SIRH principal, mais aussi dans une messagerie, un dossier partagé, un fichier de préparation de la paie, l’environnement de test d’un intégrateur ou le système d’un prestataire. Une base de production correctement protégée ne suffit pas si une extraction complète circule sans chiffrement ou reste accessible à des personnes qui n’en ont plus besoin.
La cartographie permet également de classer les données selon leur niveau de sensibilité et leur impact potentiel. Les coordonnées professionnelles ne présentent pas le même risque qu’un RIB, une sanction disciplinaire ou une information relative à la santé. Cette classification oriente les contrôles : authentification renforcée, limitation des exports, validation supplémentaire, chiffrement, journalisation ou cloisonnement particulier.
Le principe de minimisation doit guider la collecte. Une application de gestion des congés n’a pas besoin d’accéder à l’intégralité du dossier du personnel. Un manager qui valide une absence n’a pas à consulter un diagnostic médical. Un prestataire de formation ne doit recevoir que les informations nécessaires à l’inscription. Réduire les données collectées et partagées diminue mécaniquement la surface d’exposition.
Construire une défense en profondeur autour du SIRH
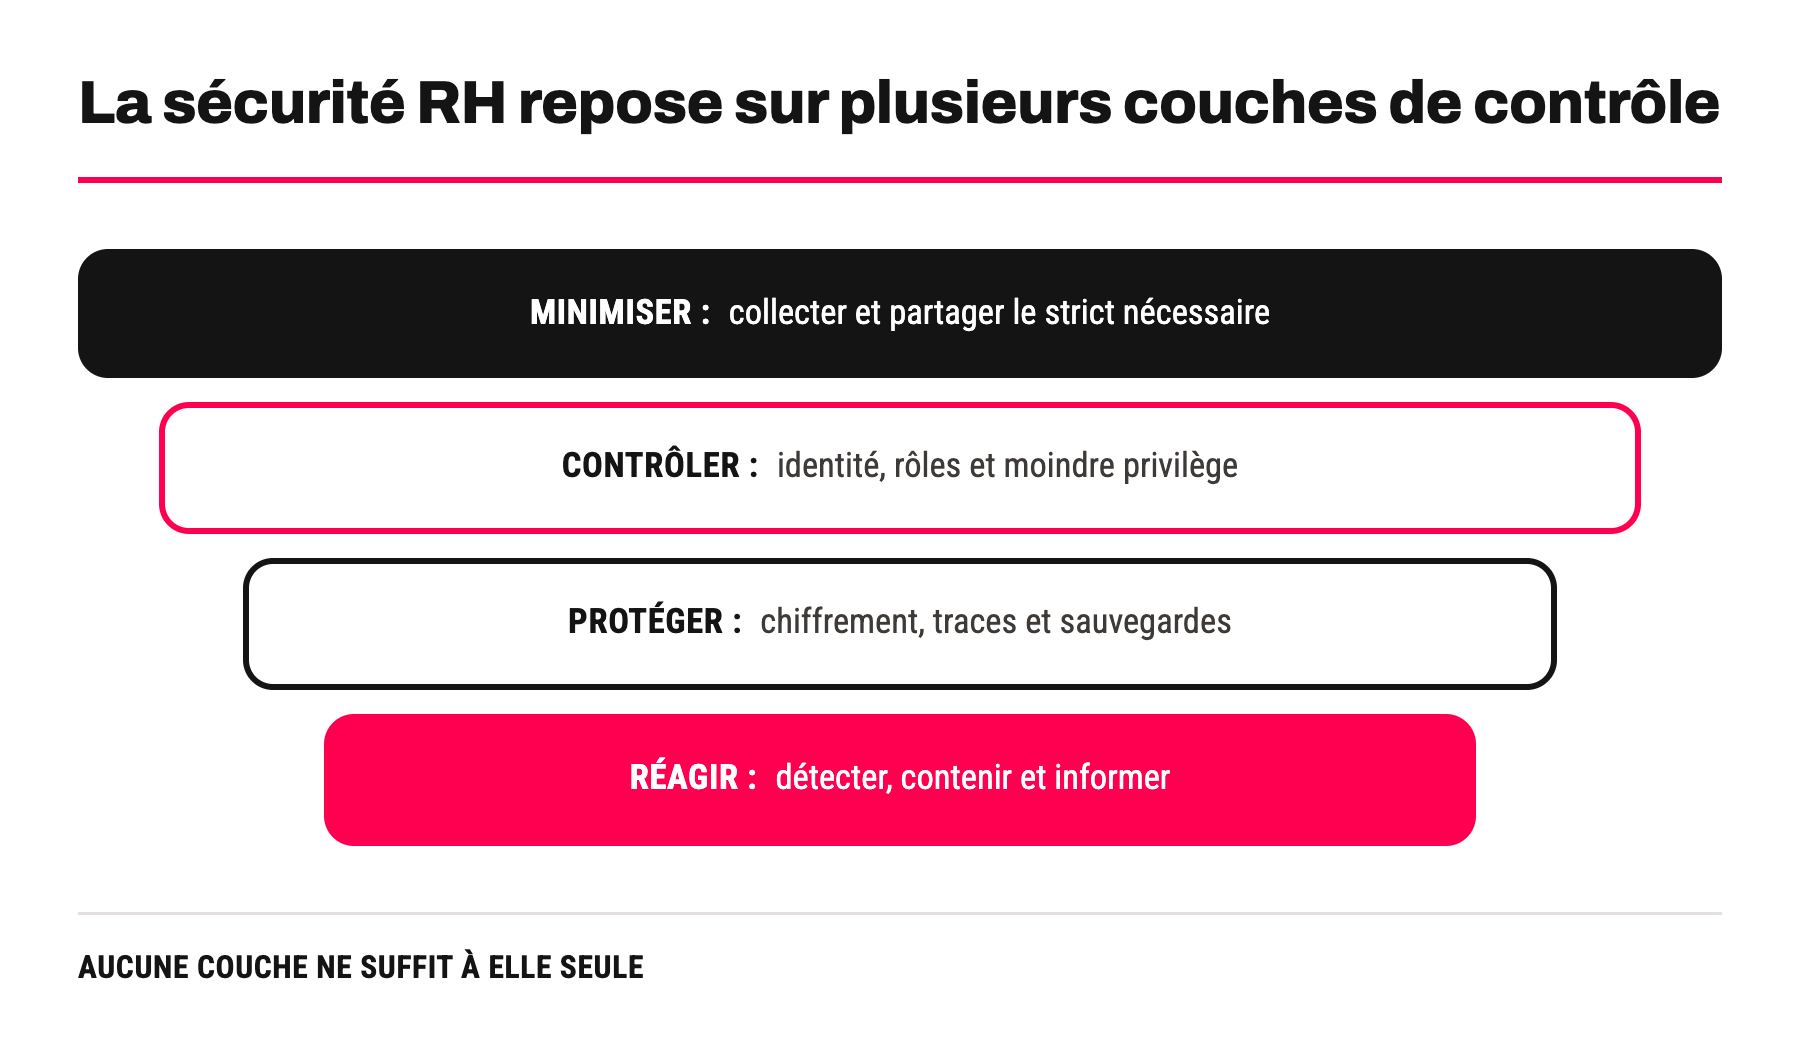
Aucune mesure isolée ne garantit la sécurité. Le chiffrement protège les données dans certaines situations, mais il ne bloque pas un utilisateur légitime dont le compte a été compromis. L’authentification multifacteur réduit ce risque, mais elle ne corrige pas des droits d’accès excessifs. Une protection robuste repose sur plusieurs couches complémentaires.
Les données en transit doivent être protégées par des protocoles de communication sécurisés et correctement configurés. Les données stockées, y compris les sauvegardes et les environnements de test, doivent être chiffrées selon une architecture adaptée. Le choix de l’algorithme ne suffit pas : la gestion des clés, leur rotation, leur séparation des données et les responsabilités d’accès sont tout aussi importantes.
Le contrôle d’accès fondé sur les rôles traduit le principe du moindre privilège. Chaque utilisateur dispose uniquement des droits nécessaires à sa fonction et à son périmètre. Le manager accède aux informations indispensables à l’organisation de son équipe. Le gestionnaire de paie consulte les éléments nécessaires au calcul et au contrôle. Les données de santé restent strictement cloisonnées selon les responsabilités et les règles applicables. Les comptes techniques et administrateurs font l’objet d’une surveillance renforcée.
L’authentification multifacteur doit être prioritaire pour les comptes à privilèges, les accès distants et les opérations sensibles. Une modification de coordonnées bancaires peut également déclencher une vérification renforcée au moment de l’action, une validation par une deuxième personne et une notification adressée au collaborateur par un canal distinct. Ce dispositif complique la fraude même lorsque les identifiants ont été volés.
La journalisation enregistre les connexions, consultations sensibles, exports, modifications et changements de droits. Les traces doivent être protégées contre l’altération, accessibles à un nombre limité de personnes et conservées selon une durée définie. Leur utilité dépend surtout de leur exploitation : une alerte sur un téléchargement massif, une connexion inhabituelle ou une série de changements de RIB doit déclencher une vérification rapide.
Les sauvegardes constituent enfin une cible et une protection. Elles doivent être isolées, testées et restaurables. Une entreprise peut disposer de plusieurs copies sans être capable de reconstruire son système dans un délai acceptable. Les exercices de restauration et les scénarios de continuité doivent inclure les périodes critiques de paie, les déclarations sociales et l’accès des collaborateurs à leurs documents.
Transformer la Loi 09-08 en gouvernance opérationnelle
La conformité ne se réduit pas au dépôt d’un formulaire. La Loi 09-08 impose un cadre pour les traitements de données à caractère personnel : finalités déterminées, collecte proportionnée, information des personnes, sécurité, durée de conservation limitée et respect des droits. L’employeur agit comme responsable du traitement pour les opérations qu’il détermine. Il doit donc être capable d’expliquer pourquoi les données sont collectées, qui y accède et combien de temps elles sont conservées.
Les formalités auprès de la Commission Nationale de contrôle de la protection des Données à caractère Personnel dépendent de la nature du traitement. Une déclaration peut être requise pour certains traitements, tandis que les données sensibles, certains dispositifs de contrôle ou les transferts internationaux peuvent relever d’une autorisation ou d’une procédure spécifique. Les formulaires et décisions de la CNDP évoluent : la DRH doit vérifier le cadre applicable au moment du projet au lieu de réutiliser un ancien dossier par automatisme.
Le registre interne des traitements constitue le socle de cette gouvernance, même lorsqu’il n’est pas présenté comme une simple formalité. Pour chaque processus RH, il précise la finalité, les catégories de personnes et de données, les destinataires, les sous-traitants, les transferts, les durées, les mesures de sécurité et la formalité CNDP correspondante. Il doit être mis à jour lorsque l’entreprise ajoute un module, change d’hébergeur ou ouvre un nouvel accès.
Les collaborateurs doivent recevoir une information compréhensible. Une mention générale noyée dans un règlement intérieur ne suffit pas toujours à expliquer la diversité des usages. Le candidat doit connaître le traitement de sa candidature. Le collaborateur doit comprendre les usages liés à la paie, au temps, à l’évaluation ou à la formation. Un dispositif de contrôle d’accès ou de surveillance appelle une information particulièrement précise sur sa finalité et ses limites.
Les contrats avec les éditeurs, intégrateurs et hébergeurs doivent traduire ces exigences. Ils doivent encadrer les instructions, la confidentialité, la sécurité, les sous-traitants ultérieurs, la notification d’incident, l’assistance à l’exercice des droits, la restitution des données et leur suppression en fin de contrat. Une certification peut constituer un élément de preuve, mais elle ne remplace ni l’analyse du service réellement fourni ni le contrôle du périmètre couvert.
Organiser la conservation et la suppression dès la conception
Un SIRH accumule naturellement des informations. Les candidats deviennent collaborateurs, les collaborateurs changent de poste, certains quittent l’entreprise et les applications conservent les historiques. Sans politique structurée, la base se transforme en archive permanente, ce qui augmente le risque et contredit le principe d’une conservation liée à la finalité.
La durée ne peut pas être fixée par une règle unique. Certains documents répondent à des obligations légales ou à des besoins de preuve. D’autres n’ont plus de raison d’être après une période courte. La matrice de conservation doit donc distinguer les dossiers de candidature, les éléments contractuels, la paie, le temps de travail, la formation, les évaluations, les sanctions, les documents de santé et les journaux techniques.
La suppression doit être effective dans les systèmes actifs, les espaces documentaires, les exports et, selon un calendrier maîtrisé, les sauvegardes. Lorsque la conservation reste nécessaire, l’accès peut être restreint à un espace d’archivage séparé. L’anonymisation peut convenir à certains usages statistiques, à condition qu’elle empêche réellement la réidentification et ne soit pas confondue avec une simple suppression du nom.
Les règles de purge doivent être testées. Un paramètre annoncé dans le contrat n’apporte aucune garantie si les données restent visibles dans les journaux, les copies de support ou l’environnement de test. La DRH doit obtenir des preuves, contrôler un échantillon et documenter les exceptions. Toute conservation prolongée doit avoir un motif, un responsable et une date de réexamen.
Pour cartographier rigoureusement les traitements RH, leurs finalités, leurs destinataires, leurs durées et les formalités à vérifier auprès de la CNDP, un registre opérationnel consolidé documente quatre volets : les traitements et finalités par processus RH (recrutement, administration du personnel, paie, temps et absences, formation, évaluation, discipline, santé et sécurité), les données et accès par catégorie (identité, données bancaires, rémunération, situation familiale, performance, disciplinaires, santé, biométriques), les flux et sous-traitants (SIRH principal, solution de paie, ATS, portail ESS, prestataire Cloud, intégrateur, support distant, transfert international) et les règles de conservation et de suppression (durée active, archivage séparé, purge automatique, suppression des exports, sort des sauvegardes, anonymisation, preuve de suppression). La validation documente les traitements à déclarer, les autorisations à vérifier, les transferts à encadrer et les purges à lancer.
📎 Télécharger la Fiche outil — Registre opérationnel des traitements de données RH
Biométrie et santé : deux périmètres à très haut risque
La biométrie exige une prudence particulière car elle repose sur des caractéristiques physiques difficilement révocables. Un mot de passe peut être changé. Une empreinte digitale ou un visage ne peuvent pas être remplacés après une compromission. L’entreprise doit donc commencer par démontrer la nécessité du dispositif et rechercher une alternative moins intrusive, comme un badge, une carte ou un autre moyen de contrôle.
Le recours à la biométrie ne doit jamais être décidé pour la seule commodité de gestion. La finalité, la proportionnalité, l’architecture de stockage et la formalité préalable doivent être examinées avec la CNDP. La conception doit limiter les données biométriques, éviter autant que possible la centralisation de données brutes, protéger les gabarits et séparer le contrôle d’accès des autres usages RH. Les règles ont par ailleurs évolué avec de nouvelles décisions de la CNDP relatives au contrôle d’accès dans les lieux professionnels privés, ce qui impose une vérification actualisée avant tout déploiement.
Les données de santé demandent un cloisonnement comparable. La DRH peut avoir besoin de gérer une aptitude, une absence, un accident du travail ou une obligation administrative sans accéder au détail médical. Le système doit séparer l’information nécessaire à la gestion de l’information clinique, dont l’accès relève des professionnels habilités. Les tableaux de bord de prévention doivent privilégier des données agrégées lorsque l’identité des personnes n’est pas indispensable.
Cette séparation doit être visible dans les droits, les écrans, les exports et les flux avec les prestataires. Un manager n’a pas à connaître la pathologie d’un collaborateur pour organiser son travail selon une restriction ou un aménagement officiellement communiqué. La confidentialité médicale ne doit pas dépendre de la seule discrétion individuelle : elle doit être imposée par l’architecture du système.
Préparer la réponse à l’incident avant la première alerte
Même correctement protégée, une organisation doit envisager la compromission d’un compte, l’envoi erroné d’un document ou l’extraction de données. Le plan de réponse doit préciser qui qualifie l’incident, qui isole les accès, qui conserve les preuves, qui évalue les personnes concernées et qui pilote les obligations de communication ou de notification applicables.
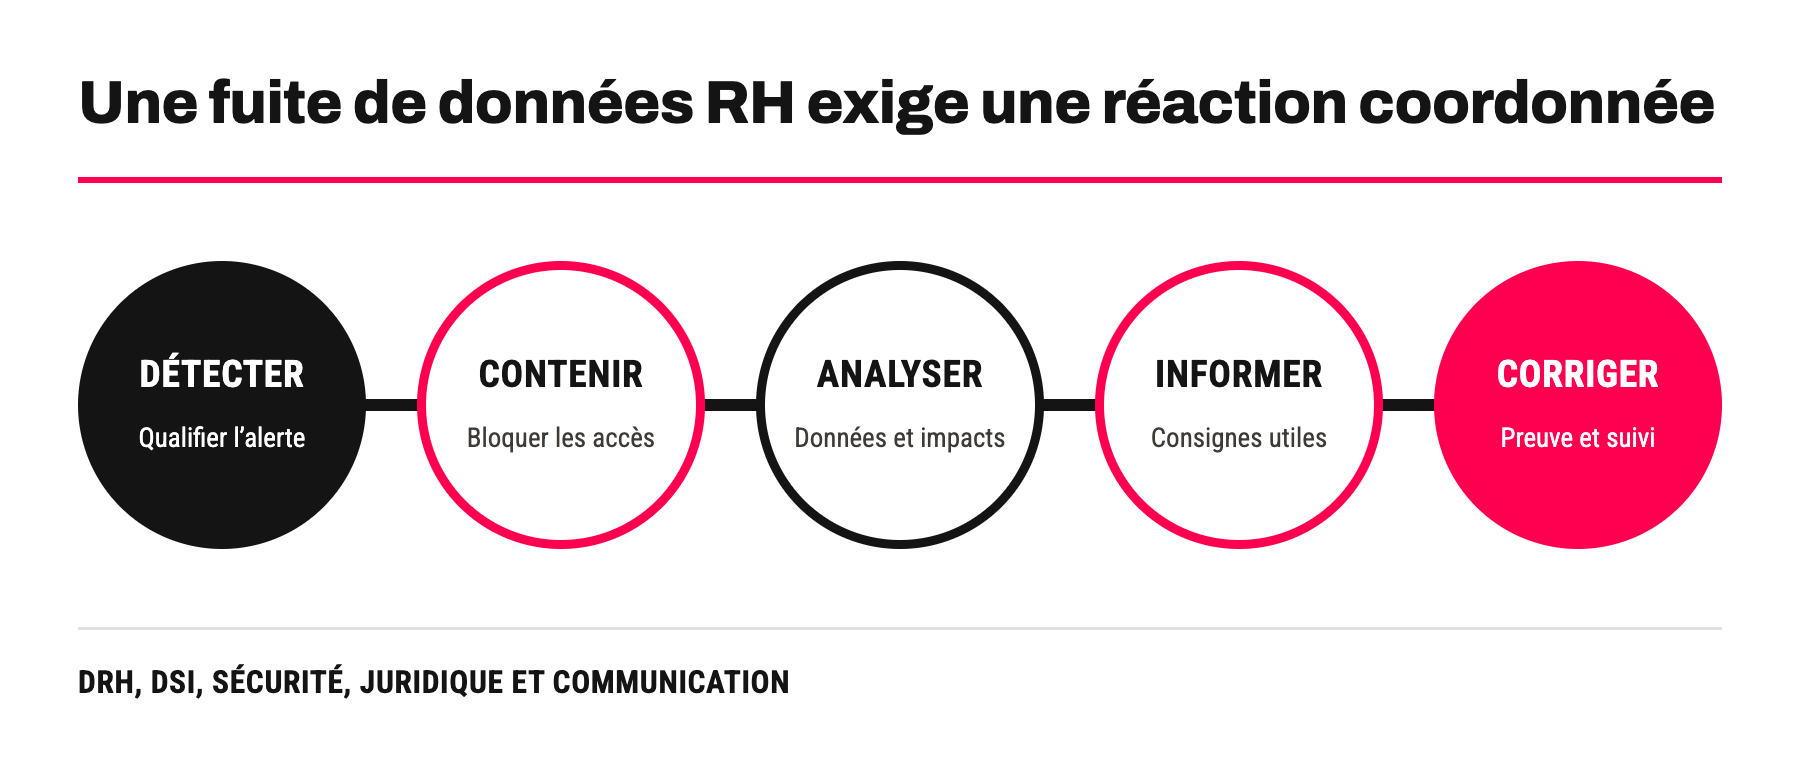
La DRH joue un rôle central parce qu’elle connaît la nature des informations et les conséquences humaines. Une fuite de RIB n’appelle pas la même réaction qu’un accès illégitime à des évaluations ou à des données de santé. Les collaborateurs exposés doivent recevoir des consignes concrètes : surveillance de leurs comptes, prudence face aux messages ciblés, procédure de signalement et contact interne.
Les exercices de crise permettent de tester la coopération entre la DRH, la DSI, la sécurité, le juridique, la communication et la direction générale. Un scénario réaliste peut simuler le changement frauduleux de coordonnées bancaires avant la paie ou l’exfiltration d’un export contenant des pièces d’identité. L’objectif est de vérifier les délais, la traçabilité des décisions et la capacité à maintenir les opérations essentielles.
La protection des données RH ne se résume ni à un logiciel ni à une formalité réglementaire. Elle dépend d’une chaîne de décisions qui commence par la minimisation, se poursuit par la maîtrise des accès et s’achève par la suppression effective. Le DRH n’a pas à devenir ingénieur en cybersécurité, mais il doit pouvoir répondre à quatre questions : quelles données détenons-nous, pourquoi, qui peut les consulter et comment réagissons-nous lorsqu’elles sont exposées ? La confiance des collaborateurs se joue dans la précision de ces réponses.
À retenir
- Cartographier les données, leurs copies, leurs accès et leurs transferts.
- Combiner chiffrement, MFA, moindre privilège, journalisation et sauvegardes testées.
- Vérifier la formalité CNDP applicable à chaque traitement au moment du projet.
- Cloisonner strictement la biométrie, la santé, les coordonnées bancaires et les dossiers disciplinaires.
- Tester la purge des données et la réponse aux incidents.
Pour vérifier les contrôles essentiels du SIRH et organiser la réaction en cas de fuite, de fraude ou d’accès non autorisé, une grille consolidée associe la DRH et la DSI autour de cinq volets : les contrôles d’accès et d’identité (MFA, comptes administrateurs séparés, moindre privilège, revue périodique, révocation après départ, authentification renforcée au changement de RIB), la protection et la continuité (chiffrement des échanges et du stockage, gestion des clés, journalisation, alertes sur activité anormale, sauvegardes isolées et testées), six scénarios de crise à tester (compte RH compromis, mauvais destinataire, fraude au RIB, extraction massive, ancien prestataire, indisponibilité pendant la paie), les sept étapes de réponse à incident (qualifier, bloquer, conserver les preuves, évaluer les personnes concernées, déterminer les obligations, informer, corriger) et le compte rendu du test avec temps de détection et de confinement.
📎 Télécharger la Fiche outil — Grille de sécurité et de réponse aux incidents RH