
Le dossier du personnel a quitté l’armoire fermée à clé pour circuler entre applications, interfaces, sauvegardes et services d’assistance. Contrats, coordonnées bancaires, évaluations, justificatifs d’absence et données relatives à la santé peuvent désormais être accessibles depuis plusieurs sites et appareils. Cette fluidité facilite le travail RH, mais rend la frontière du traitement beaucoup moins visible.
Le terme « Cloud » entretient parfois cette confusion. Les données restent stockées sur des infrastructures physiques, administrées par des entités juridiques et soumises à des contrats. Leur parcours ne s’arrête pas nécessairement au centre de données principal : réplication, sauvegarde, maintenance, télémétrie et assistance peuvent mobiliser d’autres pays ou prestataires.
La première responsabilité de l’entreprise n’est donc pas de choisir entre un Cloud « national » et un Cloud « étranger » sur la base d’un slogan. Elle consiste à cartographier le traitement, à vérifier les formalités applicables au titre de la loi n° 09-08 et à exiger des garanties proportionnées à la sensibilité des données.
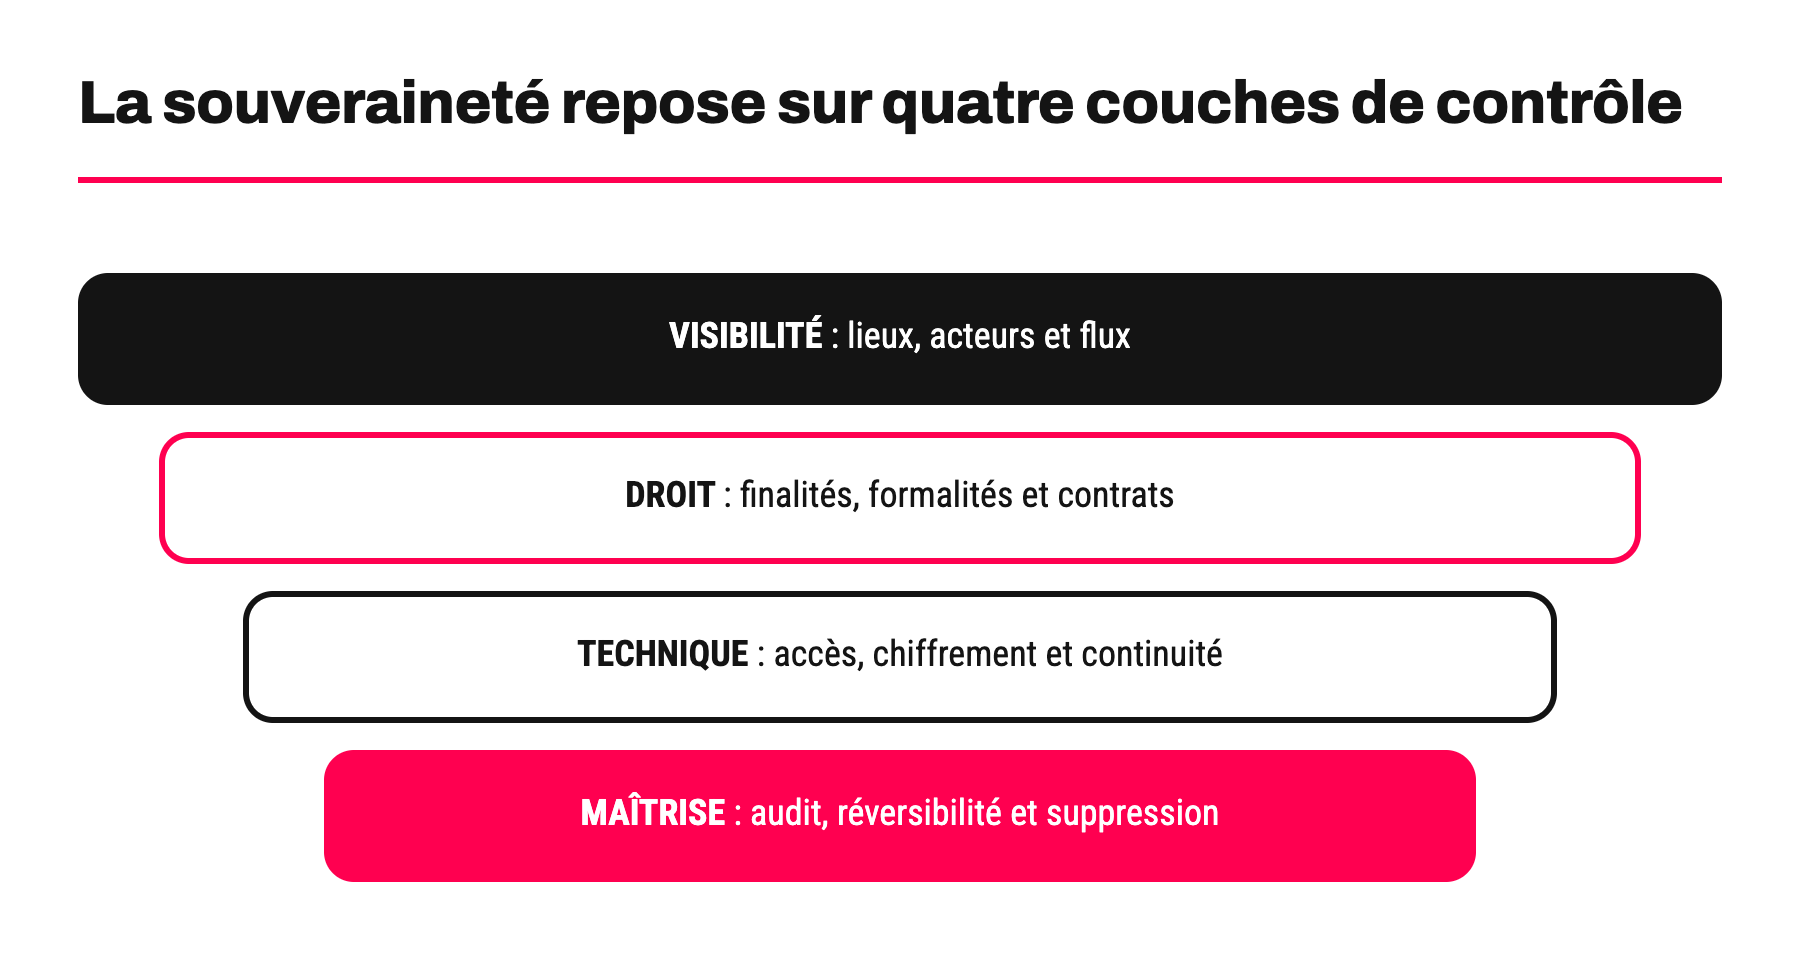
Localiser les données ne suffit pas à comprendre leur parcours
Un éditeur peut annoncer un hébergement en Europe ou au Maroc sans préciser le lieu des sauvegardes, l’entité qui assure le support ou les pays depuis lesquels les administrateurs interviennent. Or, un accès distant peut constituer un flux de données même lorsque la base principale reste localisée dans un seul centre de données.
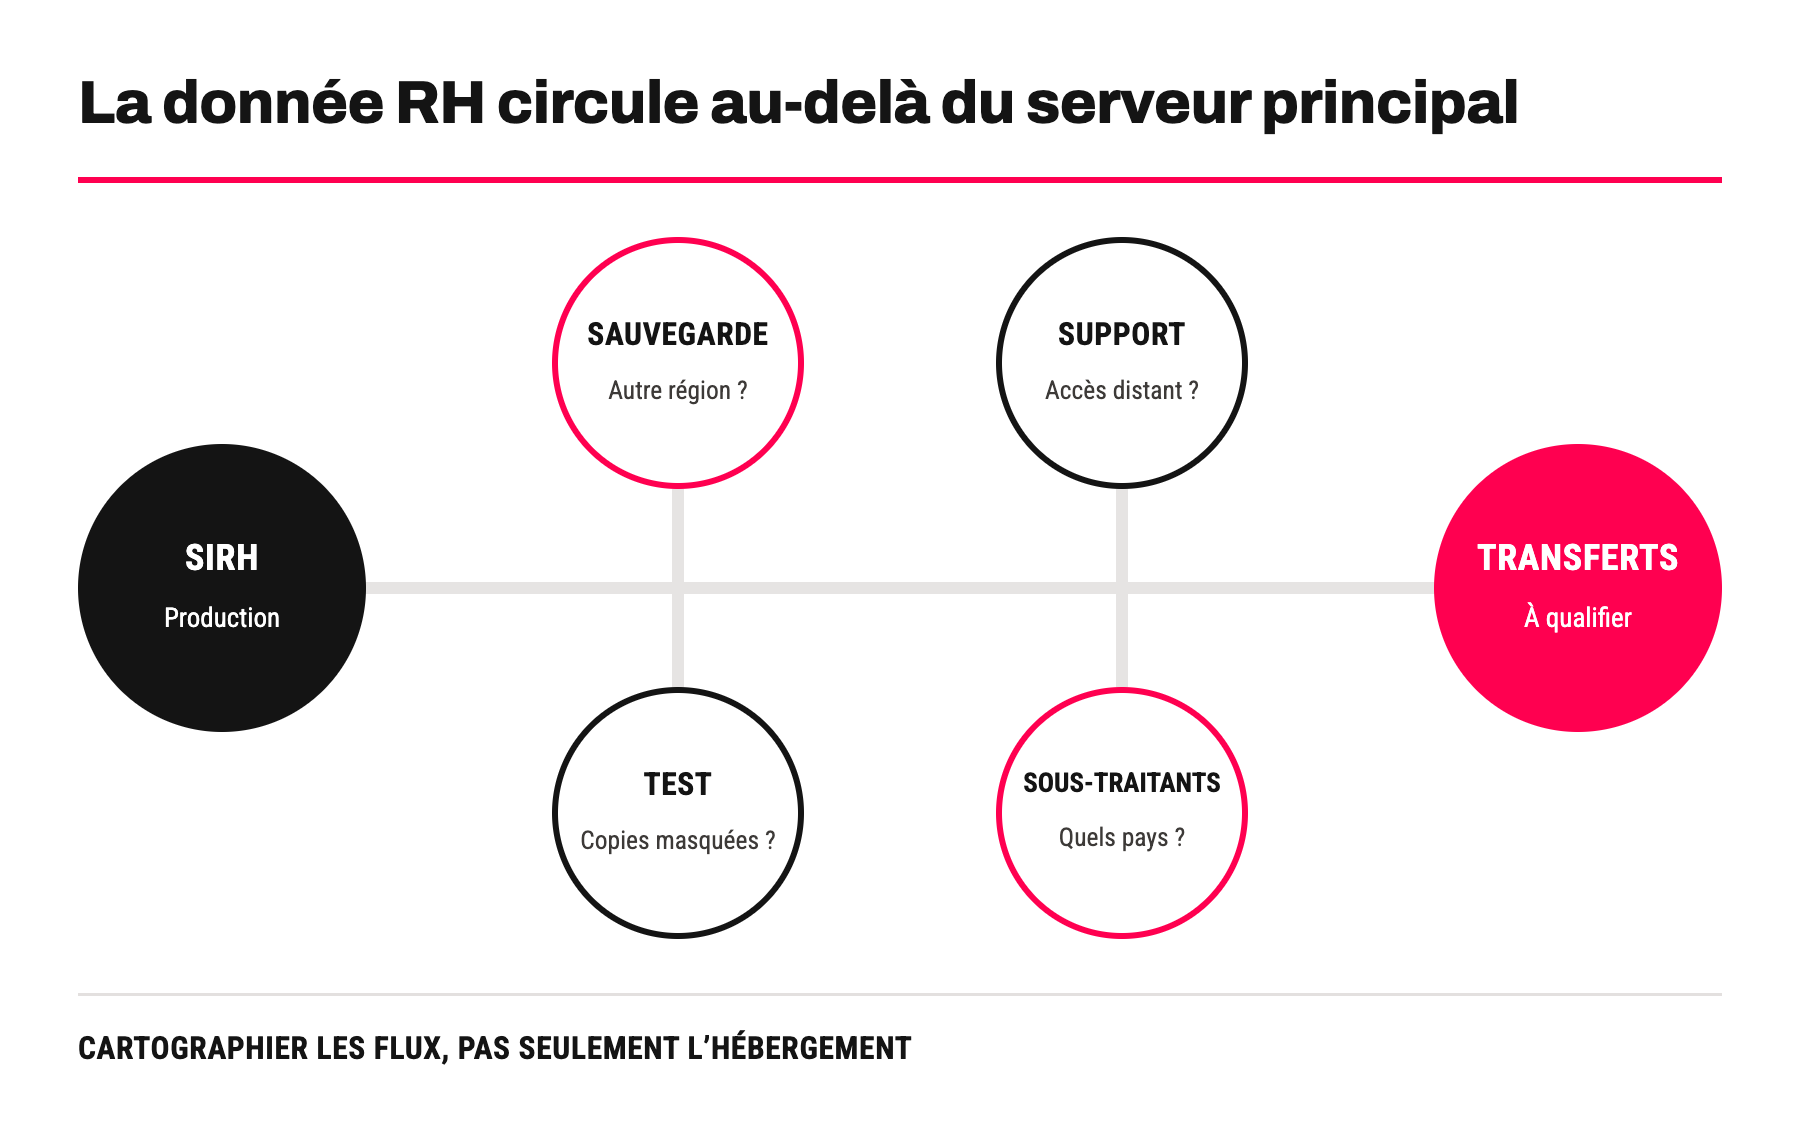
La cartographie doit couvrir les environnements de production, de test, de reprise après sinistre et d’archivage. Les pièces jointes, exports, journaux techniques et copies temporaires sont inclus. Une base pseudonymisée peut également rester personnelle si l’organisation dispose des informations permettant de réidentifier les collaborateurs.
La chaîne de sous-traitance mérite la même attention. L’éditeur du SIRH peut s’appuyer sur un fournisseur d’infrastructure, un service d’envoi de courriels, un outil de support, une solution de signature ou un prestataire d’analyse. Chacun peut traiter une fraction du dossier. L’entreprise doit obtenir la liste des sous-traitants, leur rôle, leur localisation et les conditions de remplacement.
La nationalité du fournisseur et la localisation physique répondent à des questions différentes. Un centre de données situé au Maroc réduit certains transferts, mais un opérateur étranger peut rester soumis à des obligations relevant de son ordre juridique. Inversement, un fournisseur marocain peut utiliser des briques techniques étrangères. Le risque s’apprécie sur l’ensemble de l’architecture et du contrat.
| Élément | Question à poser | Preuve attendue | Risque |
|---|---|---|---|
| Production | Où se trouve la base principale ? | Région contractuelle | Localisation inconnue |
| Sauvegarde | Où sont répliquées les données ? | Architecture de continuité | Transfert non identifié |
| Support | Depuis quels pays l’accès est-il possible ? | Matrice d’accès et journaux | Consultation à distance |
| Sous-traitants | Qui intervient sur le service ? | Liste et fonctions | Chaîne opaque |
Tableau 1 : Cartographier les lieux, les accès et les acteurs du traitement.
Appliquer la loi 09-08 au traitement RH et aux transferts
La loi n° 09-08 encadre les traitements de données à caractère personnel réalisés au Maroc. L’entreprise qui détermine les finalités et les moyens du SIRH reste responsable du traitement, même lorsqu’elle confie l’hébergement et l’exploitation technique à un prestataire.
Le projet doit être rattaché à des finalités définies : administration du personnel, paie, recrutement, formation ou gestion des compétences. Les données collectées doivent être nécessaires, exactes, sécurisées et conservées pendant une durée cohérente avec la finalité et les obligations applicables. Les collaborateurs disposent de droits dont l’exercice doit rester possible dans l’environnement numérique.
Certaines catégories appellent une vigilance renforcée, notamment les données relatives à la santé, à l’appartenance syndicale ou à d’autres aspects particulièrement sensibles de la vie des personnes. Leur présence ne signifie pas que tous les managers peuvent les consulter. Les habilitations doivent correspondre aux responsabilités réelles.
Lorsqu’un traitement implique un transfert vers l’étranger, l’entreprise doit examiner les conditions prévues par la loi et accomplir les formalités applicables auprès de la CNDP. La procédure dépend du pays destinataire, des garanties disponibles et de la situation juridique du traitement. Le dossier ne peut pas être réduit à une case cochée dans le contrat du fournisseur.
Un transfert peut se produire par l’hébergement, mais aussi par la sauvegarde, l’assistance ou l’accès d’un administrateur situé hors du Maroc. La DRH et la DSI doivent donc présenter à la CNDP une cartographie fidèle. Les formulaires et pièces exigés doivent être vérifiés dans leur version en vigueur au moment de la démarche.
Le Cloud étranger n’est pas automatiquement interdit. Il exige une base juridique, des formalités et des garanties adaptées. À l’inverse, l’hébergement national n’efface pas les autres obligations de la loi n° 09-08. Une base locale sur laquelle trop de personnes disposent de droits étendus reste non conforme et vulnérable.
Exigence de conformité
Avant la mise en service, l’entreprise doit qualifier les données, cartographier les flux internationaux, vérifier les formalités CNDP applicables et documenter les garanties du prestataire. La localisation au Maroc ne constitue jamais, à elle seule, une preuve de conformité.
Pour cartographier rigoureusement les flux de données RH avant tout choix ou toute revue d’un SIRH Cloud, une grille consolidée documente quatre volets : les données traitées et leurs finalités (identité, contrat, paie et banque, temps et absences, santé, discipline, syndicat, évaluation), la localisation et les transferts (production, sauvegarde, reprise après sinistre, environnements de test, support à distance, journaux techniques, exports, messagerie), les acteurs et accès (éditeur SIRH, fournisseur Cloud, intégrateur, support, service de signature, sous-traitants ultérieurs, administrateurs clients) et une conclusion documentant les transferts identifiés, les formalités à vérifier auprès de la CNDP et les accès à retirer.
📎 Télécharger la Fiche outil — Cartographie des flux de données RH dans le Cloud
Évaluer le risque d’extraterritorialité sans raccourci
Certains fournisseurs peuvent être soumis à des lois étrangères permettant, sous conditions, à une autorité d’exiger la communication de données. Le CLOUD Act américain est fréquemment cité dans ce débat. Son existence ne signifie pas qu’une administration étrangère accède librement et automatiquement à toutes les bases hébergées par une entreprise américaine. Elle rappelle toutefois que la localisation technique ne neutralise pas toujours les obligations juridiques pesant sur le fournisseur.
L’analyse doit identifier l’entité contractante, la structure du groupe, les opérateurs techniques et les mécanismes de contestation ou d’information. Le fournisseur doit préciser la manière dont il traite les demandes d’autorités, les statistiques qu’il publie et les cas dans lesquels il peut notifier son client.
Le chiffrement réduit l’exposition si les clés restent sous le contrôle effectif du client ou d’un tiers indépendant. Un chiffrement dont le prestataire possède les clés protège contre certains incidents, mais pas nécessairement contre une demande qui lui est juridiquement adressée. La gestion des clés doit donc être examinée aussi attentivement que l’algorithme utilisé.
La minimisation constitue une autre protection. Le SIRH ne doit pas collecter une information simplement parce qu’un champ existe. Les documents sensibles peuvent être séparés des données nécessaires au fonctionnement quotidien. Une architecture segmentée limite l’effet d’un accès indu.
Comprendre la portée des exigences de souveraineté
Les politiques publiques de cybersécurité et les référentiels Cloud peuvent imposer des exigences particulières à certaines administrations, infrastructures ou catégories d’opérateurs. Leur champ d’application doit être vérifié avant d’affirmer qu’une règle d’hébergement national s’applique à toute entreprise privée.
Pour une organisation soumise à des règles sectorielles ou qualifiée au regard de dispositifs de cybersécurité, le cahier des charges doit intégrer ces contraintes dès l’appel d’offres. Pour les autres entreprises, ces référentiels peuvent inspirer un niveau d’exigence, sans devenir automatiquement une obligation juridique générale.
L’hébergement au Maroc peut faciliter l’audit, la latence, le support de proximité et la maîtrise de certains transferts. Il peut aussi répondre à une stratégie de souveraineté ou à une exigence contractuelle d’un client. Ces avantages doivent être vérifiés chez le prestataire retenu : localisation des sauvegardes, continuité d’activité, certifications, contrôle des accès et capacité de restitution.
Le terme « souverain » ne doit pas devenir une promesse commerciale incontrôlée. Un centre de données local ne protège pas contre un mot de passe compromis, une mauvaise configuration, un administrateur excessivement habilité ou une sauvegarde non chiffrée. La souveraineté utile combine contrôle juridique, maîtrise technique et capacité opérationnelle.
Inscrire les garanties dans le contrat SIRH
Le contrat doit décrire les traitements confiés au prestataire, les catégories de données, les mesures de sécurité et les obligations de confidentialité. Il précise la liste des sous-traitants ultérieurs, la procédure d’information en cas de changement et le droit du client de s’opposer ou de résilier dans certaines situations.
La localisation est indiquée pour la production, les sauvegardes et le plan de reprise. Les accès de support sont limités, autorisés, temporaires et journalisés. Les délais de notification d’un incident doivent permettre à l’entreprise d’évaluer rapidement l’impact et de respecter ses obligations.
La réversibilité est indispensable. L’entreprise doit pouvoir récupérer les données dans un format exploitable, obtenir l’assistance nécessaire à la migration et recevoir une attestation de suppression à l’issue du contrat. Les copies résiduelles et les sauvegardes suivent un calendrier documenté.
Les niveaux de service couvrent la disponibilité, la restauration, le support et les tests de continuité. Un engagement général de « haute sécurité » n’est pas mesurable. Le client doit connaître les objectifs de reprise, les délais et les responsabilités en cas d’échec.
| Clause | Contenu attendu | Test avant signature |
|---|---|---|
| Localisation | Production, sauvegarde et support | Obtenir la cartographie |
| Sous-traitance | Liste, rôle et notification des changements | Vérifier toute la chaîne |
| Sécurité | Accès, chiffrement, journaux et incidents | Examiner les preuves |
| Continuité | Objectifs de reprise et tests | Consulter un rapport de test |
| Réversibilité | Export, assistance et suppression | Réaliser un export pilote |
Tableau 2 : Transformer les promesses d’hébergement en obligations vérifiables.
Faire du DRH un copropriétaire du risque
La DSI maîtrise l’architecture et la cybersécurité, mais la DRH connaît la finalité des données, leur sensibilité et les personnes qui doivent y accéder. Les deux fonctions doivent construire ensemble le registre des traitements, les habilitations et les exigences contractuelles. La protection des données associe également le juridique, les achats et le responsable de la conformité lorsqu’il existe.
Le DRH doit pouvoir répondre à des questions simples : quelles données sont collectées, qui les consulte, combien de temps elles sont conservées, où elles circulent et comment un collaborateur exerce ses droits. S’il ne peut pas y répondre, la sophistication du Cloud ne compense pas l’absence de gouvernance.
La sécurité doit être testée pendant toute la relation. Revues d’habilitation, contrôle des sous-traitants, exercices de restauration et suivi des incidents permettent de vérifier que la situation réelle correspond au contrat. Une évolution de l’architecture peut créer un transfert qui n’existait pas lors de la signature.
Le débat ne se résume donc pas à opposer Cloud étranger et hébergement marocain. Un choix responsable commence par la visibilité, la proportionnalité et le contrôle. La souveraineté des données RH se mesure à la capacité de l’entreprise à savoir, décider, auditer et reprendre ses informations. La localisation compte, mais elle ne protège que si toute la chaîne est gouvernée.
À retenir pour les DRH
- Cartographier la production, les sauvegardes, le support et les sous-traitants.
- Vérifier les formalités CNDP applicables à chaque transfert.
- Ne jamais assimiler hébergement local et conformité automatique.
- Exiger des clauses mesurables de sécurité et de réversibilité.
- Réexaminer les flux après chaque évolution du service.
Pour transformer les promesses d’hébergement en obligations contractuelles vérifiables, une grille consolidée associe la DRH, la DSI, le juridique et les achats autour de quatre volets : la localisation et la sous-traitance (régions de production et sauvegarde, pays du support, liste nommée des sous-traitants, notification obligatoire des changements, traitement documenté d’une demande d’autorité), la sécurité et la continuité (contrôle des accès, authentification forte, chiffrement avec gestion maîtrisée des clés, journalisation, notification d’incident sous délai, objectifs de reprise testés), le cycle de vie et la réversibilité (durées de conservation, purge automatique, export complet au format exploitable, assistance à la migration, suppression contractuelle avec attestation) et une validation finale contresignée RH, DSI, juridique et conformité.
📎 Télécharger la Fiche outil — Grille contractuelle et sécurité pour un SIRH Cloud